
İçindekiler
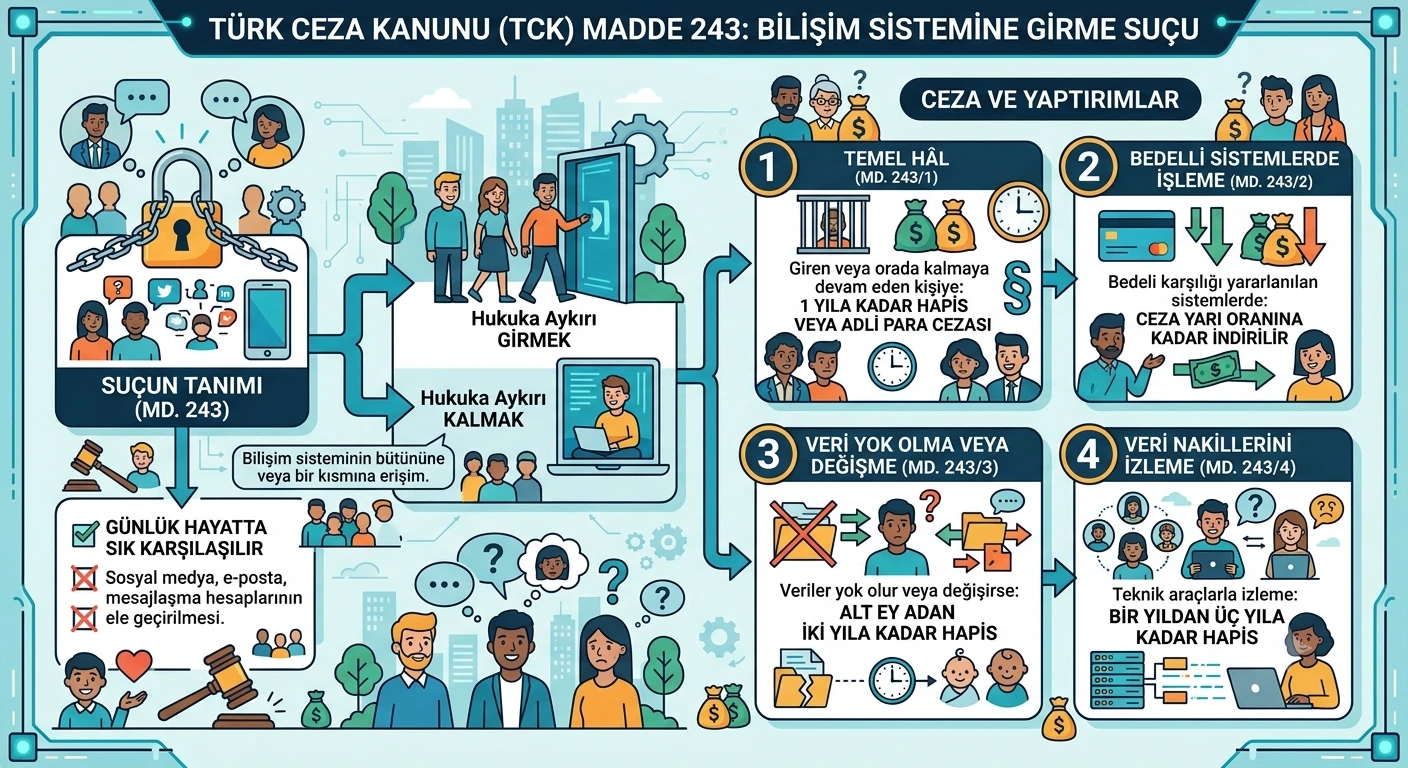
Kısa Yanıt: Bilişim sistemine girme suçu (TCK 243), bir kişinin yetkisi olmadığı bir bilişim sistemine (sosyal medya, e-posta, telefon, WiFi ağı vb.) girmesini veya erişim yetkisi bittikten sonra orada kalmaya devam etmesini cezalandırır. Temel cezası 1 yıla kadar hapis veya adli para cezasıdır; verilerin yok olması veya değişmesi hâlinde ceza 6 ay–2 yıl hapse çıkar. Suçun oluşması için verilerin ele geçirilmesi şart değildir — salt yetkisiz erişim yeterlidir. Suç şikâyete bağlı değildir ve uzlaştırma kapsamına girmez.
Bilişim Sistemine Girme Suçu Nedir? (TCK 243)
Bilişim sistemine girme suçu, bir kişinin yetkisi olmadığı hâlde bir bilişim sistemine erişmesini veya erişim yetkisi sona erdikten sonra o sistemde kalmaya devam etmesini cezalandıran, Türk Ceza Kanunu‘nun 243. maddesinde düzenlenen bir suçtur. Suç, bilişim sistemlerinin güvenliğini ve bu sistemlerde tutulan verilerin gizliliğini korur; failin verileri ele geçirmesi, kopyalaması veya kullanması şart değildir — yetkisiz erişimin kendisi suçun tamamlanması için yeterlidir.
Bu yönüyle suç, fiziksel dünyadaki “konut dokunulmazlığının ihlali” suçuna benzetilebilir: bir kişinin evine izinsiz girmek, evde hiçbir şey çalınmasa bile başlı başına suç oluşturur; bir bilişim sistemine izinsiz girmek de sistemdeki verilere dokunulmasa dahi cezalandırılır.
Konuya iki farklı okuyucu penceresinden bakmak gerekir: bir yanda hesabı ele geçirilen mağdurlar, diğer yanda meraktan veya bir yakınının hesabına erişmek isteğiyle bu sınırı aşan kişiler. Suçun ceza hukuku sistematiği içindeki yeri için bilişim alanında suçlar başlıklı genel rehberimize de göz atabilirsiniz.
Kanun Metni ve Korunan Hukuki Değer
Suç, TCK’nın “Topluma Karşı Suçlar” kısmındaki “Bilişim Alanında Suçlar” bölümünün ilk maddesi olan 243. maddede düzenlenmiştir ve dört fıkradan oluşur.
| Fıkra | Fiil | Ceza |
|---|---|---|
| 243/1 (temel hâl) | Sisteme hukuka aykırı girme veya kalmaya devam etme | 1 yıla kadar hapis veya adli para cezası |
| 243/2 (hafifletici) | Fiilin bedeli karşılığı yararlanılan sistemde işlenmesi | Ceza yarı oranına kadar indirilir |
| 243/3 (ağırlaştırıcı) | Girme nedeniyle verilerin yok olması veya değişmesi | 6 aydan 2 yıla kadar hapis |
| 243/4 (ayrı fiil) | Veri nakillerini sisteme girmeksizin teknik araçlarla izleme | 1 yıldan 3 yıla kadar hapis |
Korunan hukuki değer, bilişim sistemlerinin güvenliği ve bu sistemlerde bulunan verilerin gizliliğidir. Suçun mağduru, sistemin sahibi veya sistem üzerinde tasarruf yetkisi bulunan kişidir; fail ise herkes olabilir.
Bilişim Sistemi Kavramı ve “Girme” Tanımı
“Bilişim sistemi” kavramı yalnızca bilgisayar ve sunucularla sınırlı değildir; akıllı telefonlar, tabletler, ev/iş yeri kablosuz ağları (WiFi) ve bunların üzerindeki uygulamalar da bu kapsamdadır. Uygulamada sosyal medya hesapları, e-posta hesapları, mesajlaşma uygulaması hesapları ve internete erişim sağlayan kablosuz ağ cihazları da içtihatta birer bilişim sistemi olarak kabul edilir. Bu nedenle bir komşunun şifreli WiFi ağına, ağın sahibinin rızası olmaksızın şifre kırma yöntemleriyle bağlanmak da, ele geçirilen şeyin internet erişimi olması yeterli görülerek, TCK 243 kapsamında değerlendirilebilir.
Yargıtay 8. Ceza Dairesi‘nin yerleşik içtihadına göre “bilişim sistemine girmek” ve “girme” sayılmayan hâller şu şekilde tanımlanmaktadır:
- Bilişim sistemine girmek, bir bilişim sisteminde bulunan verilerin bir kısmına veya tamamına, fiziken ya da uzaktan başka bir cihaz yoluyla erişilmesidir.
- Erişim, gevşek güvenlik önlemlerinden faydalanılarak olabileceği gibi, mevcut güvenlik önlemlerindeki boşluklardan yararlanılarak da gerçekleşebilir.
- İletişimin kablolu veya kablosuz olması ile mesafenin yakın veya uzak olması arasında fark yoktur.
- Suç, başkasına ait bir bilgisayarın açılıp içindeki verilerin görülmesi biçiminde olabileceği gibi, bir ağ aracılığıyla bilişim sisteminde oturum açılması yoluyla da işlenebilir.
- Bir bilişim sistemine yalnızca e-posta veya dosya gönderilmesi, sisteme girme sayılmaz — bu durumda yalnızca veri gönderildiğinden fiil “girme” kapsamında değerlendirilemez.
Yargıtay 8. Ceza Dairesi, 2018/1078 E., 2018/2485 K., 08.03.2018 tarihli kararında; bilişim sistemine izinsiz girişin aynı zamanda “bilgisayara tecavüz”, “kod kırma” ya da “bilgisayar korsanlığı” olarak da tanımlandığını; mağdurun kişisel bilgisayarına ait işletim sistemine bir başka internet kullanıcısının rızası olmaksızın girmesinin de suç oluşturacağını vurgulamıştır.
Kavramın kapsamı yalnızca yerli içtihatla sınırlı değildir. Avrupa Konseyi Siber Suç Sözleşmesi’nin 1. maddesinde bilişim sistemi, verilerin otomatik işlenmesini sağlayan birbirine bağlı tertibat olarak tanımlanır. Yargıtay Ceza Genel Kurulu da 2018/51 E., 2021/68 K. sayılı ve 02.03.2021 tarihli kararında bu geniş tanımı benimseyerek, bilişim sisteminin salt bir alet veya cihazdan ibaret olmadığını vurgulamıştır.
Suçun Maddi Unsuru: Girme veya Kalmaya Devam Etme
TCK 243/1, suçu iki seçimlik hareketle tanımlar: sisteme hukuka aykırı olarak girmek veya sistemde hukuka aykırı olarak kalmaya devam etmek. Bu hareketlerden herhangi birinin gerçekleştirilmesi suçun oluşması için yeterlidir.
“Girmek”, failin baştan itibaren hiçbir yetkisi olmadan sisteme erişmesini anlatır. “Kalmaya devam etmek” ise, başlangıçta yetkiyle erişilen bir sistemde, erişim yetkisi sona erdikten sonra çıkmayıp kalmayı ifade eder — örneğin işten ayrılan bir çalışanın erişim yetkisi kaldırılmasına rağmen sistemde kalmaya devam etmesi.
2016 Öncesi ve Sonrası: “Ve” Bağlacından “Veya”ya
Maddenin bugünkü “veya” bağlacı, kanunun ilk hâlinde yer almıyordu. 2005-2016 arasında yürürlükte kalan metinde bağlaç “ve” idi; bu dönemde suçun oluşması için failin hem sisteme girmesi hem de makul bir süre orada kalmaya devam etmesi birlikte aranıyordu. 07.04.2016 tarihli 6698 sayılı Kanun’un 30. maddesiyle “ve” ibaresi bugünkü “veya” şeklinde değiştirildi ve aynı düzenlemeyle f.4 eklendi.
Yargıtay Ceza Genel Kurulu, 2019/239 E., 2021/325 K., 01.07.2021 sayılı ilamında; 2009-2010 döneminde işlenen ve eski “ve” metninin geçerli olduğu bir olayda, sanığın eski iş ortağının internet şifresini kullanarak sisteme girdiği iddia edilmiştir. CGK, suç tarihinde salt sisteme girmenin yeterli olmadığını, failin sistemde makul bir süre kaldığının da ayrıca tespit edilmesi gerektiğini belirterek kararı eksik araştırma nedeniyle bozmuştur. Bugün yürürlükteki “veya” metni altında bu tartışma büyük ölçüde ortadan kalkmıştır.
Suçun Manevi Unsuru: Kast ve Hata Savunması
Bilişim sistemine girme suçu yalnızca kasten işlenebilir; failin eriştiği yerin başkasına ait bir bilişim sistemi olduğunu ve erişimin hukuka aykırı olduğunu bilerek ve isteyerek hareket etmesi gerekir. Suçun taksirle işlenmesi mümkün değildir.
“Merak ettim”, “şaka yaptım” gibi gerekçeler, failin erişimin izinsiz olduğunu bildiği hâllerde kastı ortadan kaldırmaz; bu açıklamalar olsa olsa cezanın bireyselleştirilmesinde dikkate alınabilir. Buna karşılık failin, sisteme erişim hakkı bulunduğunu makul bir nedenle düşündüğü durumlarda (ör. ortak kullanıma açık bir aile hesabına, izin verildiğini düşünerek girmek) TCK’nın 30. maddesindeki hata hükümleri gündeme gelebilir; suçun kanuni tanımındaki maddi unsurların gerçekleştiğini bilmeyen fail kasten hareket etmiş sayılmaz. Bu savunmanın kabul görmesi, failin hatasının makul ve inandırıcı olup olmadığının somut olay koşullarında değerlendirilmesine bağlıdır; salt “bilmiyordum” savunması tek başına yeterli görülmemektedir.
Nitelikli ve Hafifletici Hâller (f.2, f.3, f.4)
Hafifletici Hâl: Bedeli Karşılığı Yararlanılan Sistemler (f.2)
Fiilin, bedeli karşılığında yararlanılabilen sistemler hakkında işlenmesi hâlinde verilecek ceza yarı oranına kadar indirilir. Bu hâl, örneğin belirli bir ücret karşılığında erişim sağlanan çevrimiçi hizmetlere yönelik izinsiz erişimlerde gündeme gelebilir.
Ağırlaştırıcı Hâl: Verilerin Yok Olması veya Değişmesi (f.3)
Sisteme girme fiili nedeniyle sistemin içerdiği veriler yok olur veya değişirse, ceza altı aydan iki yıla kadar hapse çıkar. Burada belirleyici olan, verilerin yok olmasının failin ek bir kastı olmaksızın, girme fiilinin bir sonucu olarak ortaya çıkmasıdır. Fail verileri kasten bozmuş, silmiş veya değiştirmişse artık ayrı bir suç olan TCK 244 gündeme gelir.
Ayrı Bir Fiil: Veri Nakillerinin İzlenmesi (f.4)
Bu fıkra “sisteme girme” gerektirmez; bir bilişim sisteminin kendi içinde veya sistemler arasında gerçekleşen veri nakillerinin, sisteme girmeksizin teknik araçlarla izlenmesini cezalandırır. Ceza bir yıldan üç yıla kadar hapistir ve bölümün temel hâlinden daha ağırdır.
Eşin veya Partnerin Hesabına İzinsiz Erişim
Bu suçun en sık gündeme geldiği alanlardan biri boşanma veya ayrılık sürecidir. Hukuk, evlilik ilişkisinin varlığının tek başına eşe diğerinin hesaplarına erişim yetkisi vermediğini kabul eder — “eşimdi, o yüzden bakabilirim” düşüncesi hukuken erişimi meşru kılmaz. Ortak kullanılan ve şifresi karşılıklı paylaşılmış bir cihaza fiziksel erişim ile, karşı tarafın şifresini kırarak bir hesaba girmek arasında ise hukuki değerlendirme bakımından fark bulunabilir.
Yargıtay 12. Ceza Dairesi, 2016/11582 E., 2017/4268 K., 24.05.2017 tarihli kararında; sanığın, kız arkadaşı olan mağdura ait Facebook hesabının şifresini, ilişkileri sona erdikten sonra hakkı bulunmadığı hâlde kullanarak hesaba girip hukuka aykırı biçimde orada kalması, TCK 243/1’de tanımlanan suçu oluşturmuştur. Yerel mahkemenin mahkûmiyet kararı, Yargıtay tarafından onanmıştır.
Yargıtay 8. Ceza Dairesi, 2020/11457 E., 2023/117 K., 18.01.2023 tarihli kararında; eşinin kendisini aldattığından şüphelenen sanığın, kardeşini arayarak eşinin kullandığı GSM hattının online işlemler menüsüne girmesini istemesi; kardeşinin, bildirilen şifreyle katılana ait hattın online işlemlerine rızası dışında internet üzerinden girip arama kayıtlarını bildirmesi olayında, yerel mahkeme sanıkları beraat ettirmiştir. Yargıtay, sanıkların suç kastı olmaksızın da olsa katılanın rızası dışında hatta girdiklerini kabul ettiklerini ve giriş yapılan IP’nin sanığa ait hatla eşleştiğini belirterek, TCK 243/1 uyarınca mahkûmiyet gerektiğine hükmederek beraat kararını bozmuştur.
Boşanma sürecinde bir eşin, karşı tarafın sosyal medya hesabına delil elde etme amacıyla erişmesi de sık karşılaşılan bir senaryodur ve “boşanma davasında delil olarak kullanacaktım” gerekçesi tek başına hukuka uygunluk nedeni oluşturmaz.
Yargıtay 8. Ceza Dairesi, 2023/3345 E., 2024/4929 K., 06.06.2024 tarihli ve kanun yararına bozma niteliğindeki kararında; şüphelilerin, boşanma davası süren müştekiye ait bir sosyal medya hesabını, hesabı bizzat açan ve şifresini bilen bir yakının kullanarak müştekinin mesajlarını ve görsellerini görüntülediği iddiasıyla açılan soruşturmada, savcılığın yurt dışı adli yardımlaşma talebinin cevapsız kalması üzerine kovuşturmaya yer olmadığına karar verilmesini yeterli soruşturma yapılmadığı gerekçesiyle bozmuş; boşanma dosyasının celbi ve ilgili kişilerin ifadelerinin alınması gerektiğine hükmetmiştir.
Bu karar, aile içi bilişim sistemine erişim iddialarında dahi eksiksiz bir soruşturma yürütülmesinin zorunlu olduğunu göstermektedir.
TCK 132 ve TCK 134 ile İlişki: Salt Girme mi, İçeriği Öğrenme mi?
Eş veya partnerin hesabına erişim senaryosunda, failin eylemi hangi noktaya kadar ilerlediyse ona göre TCK 132 (haberleşmenin gizliliğini ihlal) ve TCK 134 (özel hayatın gizliliğini ihlal) hükümleri de değerlendirilmelidir. TCK 132/1 uyarınca haberleşmenin gizliliğini ihlalin cezası bir yıldan üç yıla kadar hapistir; içeriğin kaydı suretiyle gerçekleşmesi hâlinde ceza bir kat artırılır. TCK 132/2’ye göre haberleşme içeriğini hukuka aykırı ifşa etmenin cezası iki yıldan beş yıla kadar hapistir. TCK 134/1 uyarınca özel hayatın gizliliğini ihlal bir yıldan üç yıla kadar hapis cezasını gerektirir; görüntü veya seslerin kayda alınması hâlinde ceza bir kat artırılır.
Pratikte sınır, failin eyleminin hangi aşamada kaldığına göre çizilir: bir hesaba yalnızca girmek TCK 243 kapsamındadır. Fail bu erişim sırasında mesaj içeriğini öğrenir ve kaydederse (ör. ekran görüntüsü), TCK 132/1’in nitelikli hâli gündeme gelebilir; içerik paylaşılırsa TCK 132/2, görüntü/ses kaydıysa TCK 134/1 tartışılabilir.
| Eylemin aşaması | İlgili madde | Ceza |
|---|---|---|
| Hesaba/cihaza yalnızca girmek | TCK 243/1 | 1 yıla kadar hapis veya adli para |
| Mesajlaşma içeriğini öğrenmek ve kaydetmek (ekran görüntüsü almak) | TCK 132/1 (nitelikli hâl) | 1-3 yıl hapis, kayıtla bir kat artar |
| Öğrenilen içeriği başkasına göstermek veya paylaşmak | TCK 132/2 | 2 yıldan 5 yıla kadar hapis |
| Özel yaşam bilgilerini ele geçirmek | TCK 134/1 | 1-3 yıl hapis, görüntü/sesle bir kat artar |
| Kişisel verileri hukuka aykırı kaydetmek | TCK 135 | 1-3 yıl hapis |
| Kaydedilen veriyi başkasına verme/yayma | TCK 136 | 2-4 yıl hapis |
Yargıtay Ceza Genel Kurulu 2018/51 E. – 2021/68 K. sayılı ve 02.03.2021 tarihli kararında, TCK 132 (haberleşmenin gizliliğini ihlal) ve TCK 134 (özel hayatın gizliliğini ihlal) suçlarının bilişim sistemleri kullanılarak işlenebilecek suç tipleri arasında sayılabileceğini belirtmiştir. Somut bir olayda tek bir maddeye değil, failin eyleminin bütününe bakılarak hangi hükmün veya hükümlerin uygulanacağı değerlendirilmelidir.
TCK 243–244–132–134–135–136 Ayırım Tablosu
| Suç | Madde | Fiil | Ceza |
|---|---|---|---|
| Bilişim sistemine girme (temel) | TCK 243/1 | Salt hukuka aykırı erişim veya kalmaya devam | 1 yıla kadar hapis veya adli para |
| Bilişim sistemine girme (nitelikli) | TCK 243/3 | Girme nedeniyle veri yok olması/değişmesi | 6 aydan 2 yıla kadar hapis |
| Veri nakillerini izleme | TCK 243/4 | Sisteme girmeksizin teknik araçlarla izleme | 1 yıldan 3 yıla kadar hapis |
| Sistemin işleyişini engelleme/bozma | TCK 244/1 | Sistem işleyişini engelleme veya bozma | 1 yıldan 5 yıla kadar hapis |
| Verilere müdahale | TCK 244/2 | Verileri bozma, yok etme, değiştirme, erişilmez kılma, veri yerleştirme/gönderme | 6 aydan 3 yıla kadar hapis |
| Bilişim sistemiyle haksız çıkar sağlama | TCK 244/4 | Sistemi kullanarak haksız menfaat temin (başka bir suçu oluşturmaması halinde) | 2 yıldan 6 yıla kadar hapis ve adli para |
| Haberleşmenin gizliliğini ihlal | TCK 132/1 | Mesaj içeriğini öğrenme | 1-3 yıl hapis |
| Haberleşme içeriğini ifşa etme | TCK 132/2 | İçeriği başkasına verme/yayma | 2-5 yıl hapis |
| Özel hayatın gizliliğini ihlal | TCK 134/1 | Özel yaşam bilgisi ele geçirme | 1-3 yıl hapis |
| Kişisel verileri kaydetme | TCK 135 | Veriyi hukuka aykırı kaydetme | 1-3 yıl hapis |
| Verileri hukuka aykırı verme/ele geçirme | TCK 136 | Kaydedilen veriyi yayma/verme | 2-4 yıl hapis |
Meşru Güvenlik Testi ve Rıza: Hukuka Uygunluk
Suçun oluşması için erişimin hukuka aykırı olması gerekir. En önemli hukuka uygunluk nedeni, sistem sahibinin rızasıdır. Bunun en tipik örneği, bilgi güvenliği alanındaki sızma (penetrasyon) testleridir: bir kurumun, yazılı bir sözleşme ve yetkilendirme çerçevesinde kendi sistemine erişim izni vermesi hâlinde bu erişim hukuka uygundur. Yetkilendirmenin kapsamının aşılması (izin verilen sistemin dışına çıkılması) ise hukuka uygunluğu ortadan kaldırabilir.
Yargıtay Ceza Genel Kurulunun 2011/230 E., 2011/273 K. sayılı kararında rızanın hukuka uygunluk nedeni oluşturabilmesi için şu koşulların bulunması gerektiği belirtilmiştir:
- İlgili kişinin suç konusu üzerinde serbestçe tasarruf hakkı bulunmalıdır.
- İlgili kişi rıza verdiği hususlarda aydınlatılmış olmalıdır.
- Rıza serbestçe ve özgürce açıklanmalıdır.
- Rıza baştan itibaren bulunmalı; eylemden sonra açıklanan rıza icazet niteliğindedir ve hukuka uygunluk etkisi yaratmaz.
- İlgili kişi rızaya ehil olmalıdır.
Siber Güvenlik Profesyonelleri İçin Kontrol Listesi
- Yazılı yetkilendirme sözleşmesi var mı?
- Testin kapsamı (hangi sistemler, hangi yöntemler) belirlenmiş mi?
- Yetki sınırları açıkça yazılmış mı?
- Yetki sınırları aşılırsa ne olacağı sözleşmede var mı?
- Bulguların raporlanması ve gizlilik yükümlülükleri düzenlenmiş mi?
- 7545 sayılı Siber Güvenlik Kanunu kapsamında değerlendirme gerekli mi?
Rızasız veya yetki sınırları aşılarak yapılan erişimler, amacı ne olursa olsun, TCK 243 kapsamında değerlendirilir. Yargıtay 12. Ceza Dairesinin 2013/15781 E., 2014/5842 K. sayılı kararında, bir güvenlik açığını delillendirme amacıyla sisteme giren sanığın beraat ettiği görülmüştür; ancak bu karar somut olayın özel koşullarına dayanmaktadır.
7545 Sayılı Siber Güvenlik Kanunu ile Farkı
Bilişim sistemine girme suçunu, 19 Mart 2025 tarihinde yürürlüğe giren 7545 sayılı Siber Güvenlik Kanunu ile karıştırmamak gerekir. TCK 243, sıradan, bireysel ve ticari bilişim sistemlerine yönelik erişimleri kapsarken; 7545 sayılı Kanun kritik altyapılar ve millî güvenlik odaklı, çok daha ağır cezalı ayrı bir düzenlemedir.
7545 sayılı Kanun’un 16. maddesinde düzenlenen cezai hükümler, TCK 243’ten belirgin biçimde ağırdır:
- Kanunla yetkilendirilen mercilere istenen bilgi, belge veya donanımı vermeyenlere 1-3 yıl hapis ve 500-1.500 gün adli para cezası (m.16/1),
- Gerekli izin/onay almaksızın faaliyet yürütenlere 2-4 yıl hapis (m.16/2),
- Sır saklama yükümlülüğünü ihlal edenlere 4-8 yıl hapis (m.16/3),
- Kişisel veya kritik kamu hizmeti verilerini izinsiz erişime açan, paylaşan veya satanlara 3-5 yıl hapis (m.16/4),
- Türkiye’nin siber uzaydaki millî gücüne yönelik siber saldırıda bulunanlara 8-12 yıl, elde ettiği veriyi yayan veya satanlara 10-15 yıl hapis (m.16/6).
Pratikte bu, şu anlama gelir: bir sosyal medya hesabının ele geçirilmesi ya da bir işletmenin sistemine izinsiz erişim TCK 243 kapsamında değerlendirilirken; devletin siber güvenliğine veya kritik altyapı işletmecilerine yönelen fiiller 7545 sayılı Kanun’un çok daha ağır rejimine tabidir. Bu yazı yalnızca TCK 243 hükmünü konu almaktadır.
TCK 244 ile İlişkisi: Ardışık İşlenme ve İçtima
Bilişim sistemine girme suçu ile sistemi engelleme, bozma, verileri yok etme veya değiştirme suçu (TCK 244) arasında sıkı bir ardışıklık ilişkisi vardır. Uygulamada bu iki suç çoğu zaman birbirini izler: fail önce sisteme hukuka aykırı olarak girer (TCK 243), ardından o sistemdeki verileri bozar, siler veya değiştirir (TCK 244).
Kritik ayrım şudur: fail sadece sisteme girmiş ve veriler istem dışı yok olmuş veya değişmişse TCK 243/3’teki ağırlaştırıcı hâl uygulanır. Fail verileri kasten bozmuş, silmiş, değiştirmiş veya sisteme veri yerleştirmişse, TCK 244 kapsamında ayrı bir suç söz konusu olur — hatta bu durumda sisteme girişin kendisi hukuka uygun olsa bile.
Yargıtay 11. Ceza Dairesi, 2008/18190 E., 2009/3058 K., 26.03.2009 tarihli kararında; sanığın mağdurun yetkilisi olduğu şirketin banka hesabına izinsiz giriş yaptığı, ancak hesap üzerinde herhangi bir işlem yapmadığı olayda, yerel mahkeme TCK 244/4’ten mahkûmiyet vermiştir. Yargıtay, sanığın hesaba girip herhangi bir müdahalede bulunmadığı sabit olduğundan eylemin TCK 243/1’i oluşturduğunu belirterek hükmü bozmuştur.
Fail hesaba sadece girip şifresini değiştirmemiş, ancak hesap üzerinden üçüncü kişilere veri/mesaj göndermişse de bu ayrım aynı şekilde işletilir.
Yargıtay 8. Ceza Dairesi, 2020/11259 E., 2022/19533 K., 21.12.2022 tarihli kararında; sanığın, katılana ait e-posta adresinin ve buna bağlı sosyal medya hesabının şifresini ele geçirip hesaba girerek katılanın arkadaşlarına katılan gibi davranıp para istediği olayda; katılanın hesabına tekrar erişimini engelleyecek şekilde bir şifre değişikliği yapılıp yapılmadığının, yapılmadıysa sanığın erişimi engellemeyip yalnızca sisteme veri (mesaj) yerleştirmekten ibaret eyleminin TCK 244/2 kapsamında değerlendirilmesi gerektiğinin araştırılmadan, suç vasfında yanılgıya düşülerek TCK 243/1’den hüküm kurulduğunu belirterek kararı bozmuştur.
Bu karar, salt “girme” ile “girip veri yerleştirme” arasındaki niteliklendirme farkının somut olayda titizlikle araştırılması gerektiğini göstermektedir.
Yargıtay 8. Ceza Dairesi, 2022/5982 E., 2024/4216 K., 15.05.2024 sayılı ilamında: Muhasebeci olan sanığın, kamu kurumunun sistemine kuruma ait kullanıcı adı ve şifreyle hukuka uygun şekilde giriş yaptığı, ancak işe başlamamış bir kişi için içeriği doğru olmayan işe giriş bildirgesi düzenleyerek sisteme hukuka aykırı veri yerleştirdiği olayda Yargıtay, sisteme girişin kendisi hukuka uygun olduğundan TCK 243’ün değil, TCK 244/2’nin uygulanması gerektiğine hükmetmiştir.
Yargıtay 8. Ceza Dairesi, 2016/7100 E., 2017/12 K., 09.01.2017 sayılı ilamında: Sanığın, hazırladığı casus yazılım aracılığıyla katılanlar ile bir şirket arasındaki mail yazışmalarını ele geçirdiğini beyan ettiği olayda, yerel mahkeme TCK 243/1’den beraat kararı vermiştir. Yargıtay, eylemin TCK 244/2 kapsamında değerlendirilip değerlendirilmeyeceğinin tartışılmadığını belirterek kararı bozmuştur.
Yargıtay 8. Ceza Dairesi, 2023/1572 E., 2024/2146 K., 06.03.2024 sayılı ilamında: Sanığın, müştekiye ait paylaşım sitesi hesabı ile e-posta hesabının şifrelerini kırarak müştekinin arkadaşlarına ahlak dışı mesajlar gönderdiği olayda, Yargıtay 12. Ceza Dairesi önceki bozma kararında bu eylemin verileri hukuka aykırı ele geçirme değil TCK 244/2’yi oluşturduğuna, iki farklı hesaba erişimin ise zincirleme suç (TCK 43) hükümlerine tabi olması gerektiğine hükmetmiştir. Dosya bu şekilde yeniden görülmüş, ancak nihayetinde suç tarihinden itibaren işleyen 12 yıllık olağanüstü zamanaşımı süresinin dolması nedeniyle davanın düşmesine karar verilmiştir.
İspat Sorunu: IP Tespiti, Dijital Delil ve CMK 134
Bilişim sistemine girme suçunda en sık karşılaşılan sorun, iddianın teknik delillerle desteklenmemesidir. Yargıtay 8. Ceza Dairesi’nin yerleşik içtihadına göre, bir hesaba veya e-posta adresine izinsiz erişim iddiasında soruşturma makamlarının araştırması gereken hususlar şunlardır:
- Erişimi engellenen adresin ve sanığa ait olduğu iddia edilen adresin gerçek sahiplerinin, ilgili internet/servis sağlayıcısından sorularak tespit edilmesi,
- Adreslerin oluşturulma tarihi, kim tarafından oluşturulduğu ve kayıtlı IP numarasının sorulması,
- İddia edilen tarih ve sonraki günlerde şikâyetçinin adresine giriş yapılıp yapılmadığı, yapıldıysa hangi IP ile yapıldığının sorulması,
- Şifrenin değiştirilip değiştirilmediği, değiştirildiyse hangi tarihte ve hangi IP numarasıyla değiştirildiğinin araştırılması,
- İlgili Telekom müdürlüklerinden, sisteme giriş yapan veya başarısız olan IP numaralarının kullanıcılarına ait adres ve telefon bilgilerinin istenmesi,
- Gerekli hâllerde şikâyetçi ve sanığın bilgisayarlarına el konularak hard disklerin incelenmesi ve aralarında bağlantı/veri akışı olup olmadığının saptanması.
Bu araştırmalar eksik yapılmadan kurulan hükümler, gerek mahkûmiyet gerekse beraat yönünde olsun, bozma nedenidir. Yargıtay 8. Ceza Dairesi, 2014/19342 E., 2015/2322 K., 03.02.2015 tarihli kararında; şikâyetçinin e-posta adresine bağlı Facebook hesabının erişilmez kılındığı iddiasıyla açılan davada, adreslerin oluşturulma tarihi, kim tarafından oluşturulduğu, giriş yapan IP numaraları ve şifre değişikliği tarihleri ilgili internet sağlayıcısından sorulmadan mahkûmiyet hükmü kurulduğunu belirterek eksik araştırma nedeniyle kararı bozmuştur.
Buna karşılık Yargıtay’ın yerleşik uygulamasında, benzer bir eksikliğe rağmen aradan geçen sürenin gerekli teknik araştırmayı fiilen imkânsız hâle getirdiği durumlarda beraat kararının onandığı da görülmektedir.
Sadece IP eşleşmesine dayanan iddialarda “teknik kesinlik” arayışı da uygulamada giderek önem kazanmaktadır: bir IP numarasının bir aboneliğe kayıtlı olması, o anda internete bağlı olan herkesin (aile üyeleri, aynı ağı paylaşan üçüncü kişiler, ele geçirilmiş kablosuz ağ) o kişi olduğu anlamına gelmez. Özellikle dinamik IP tahsisi yapan servis sağlayıcılarında, aynı IP numarasının farklı zamanlarda farklı abonelere tahsis edilmiş olabileceği ihtimali savunmada gündeme getirilebilir; bu ihtimalin somut olayda gerçekten var olup olmadığı, ilgili servis sağlayıcısından IP tahsis kayıtlarının (log) istenmesiyle netleştirilir.
Bu nedenle yalnızca IP eşleşmesine dayanan, giriş zamanı ile IP tahsis aralığının çakışmadığı veya aynı ağı kullanan başka kişilerin ekarte edilmediği dosyalarda mahkûmiyet kurulması, yukarıdaki araştırma yükümlülüğünün eksik yerine getirilmesi anlamına gelebilir.
Somut olayda delil yetersizliği bulunduğunda mahkûmiyet değil beraat kararı verilmesi gerektiği de aynı ilkenin bir sonucudur. Yargıtay 8. Ceza Dairesi, 2023/1438 E., 2023/5929 K., 11.09.2023 tarihli kararında; sanığın, bir şirketin çalışanları için kullandığı uygulamanın görsel içeriğini kopyalayarak benzer bir uygulama oluşturduğu ve çalışanların şifre girmesi nedeniyle gizli bilgileri depoladığı iddiasıyla açılan davada, dosyadaki siber suçlarla mücadele biriminin raporundan katılanın sistemine ne şekilde girildiğinin ve hangi bilgilerin alındığının anlaşılamadığını, katılan vekilinin beyanları dışında sanığın cezalandırılmasına yeterli, şüpheden uzak ve kesin delil bulunmadığını belirterek yerel mahkemenin beraat kararını onamıştır.
Bir hesaba erişimin sisteme girme mi yoksa yalnızca dijital delillerin usulsüz elde edilmesi mi olduğu tartışması, soruşturma sırasında şüphelinin bilgisayar veya telefonunun incelenmesi aşamasında da önem kazanır.
Bu inceleme, Ceza Muhakemesi Kanunu‘nun 134. maddesinde düzenlenen “bilgisayarlarda, bilgisayar programlarında ve kütüklerinde arama, kopyalama ve elkoyma” koruma tedbirine tabidir. Bu maddeye göre bir suç dolayısıyla yürütülen soruşturmada, somut delillere dayanan kuvvetli şüphe sebeplerinin bulunması ve başka surette delil elde etme imkânının olmaması hâlinde, hâkim — gecikmesinde sakınca bulunan hâllerde Cumhuriyet savcısı — tarafından şüphelinin kullandığı bilgisayar, bilgisayar programları ve kütüklerinde arama yapılmasına, kayıtlardan kopya çıkarılmasına ve bu kayıtların çözülerek metin hâline getirilmesine karar verilebilir.
Şifrenin çözülememesi, gizlenmiş bilgilere ulaşılamaması veya işlemin uzun sürecek olması hâlinde ise araç ve gereçlere geçici olarak el konulabilir. Bu usule uyulmadan, hâkim kararı veya kanunda öngörülen istisna bulunmadan elde edilen dijital veriler hukuka aykırı delil sayılır ve mahkûmiyete dayanak yapılamaz; bu nedenle bir isnatla karşılaşan kişinin, aleyhine kullanılan dijital delillerin bu usule uygun elde edilip edilmediğini savunmasının bir parçası olarak mutlaka değerlendirmesi gerekir.
Bilişim Sistemine Girme ile Karıştırılan Suçlar
Bir hesabın izinsiz açılması, çoğu zaman yalnızca TCK 243’ü değil birden fazla suçu birlikte gündeme getirebilir. En sık karıştırılan ayrım, yukarıda ele alınan TCK 132 ve TCK 134 ile olan ilişkidir.
Bunlardan farklı bir ihtimal de, erişilen sistemdeki kişisel verilerin ayrıca kaydedilmesi veya başkalarına verilmesidir. Kişisel verinin hukuka aykırı kaydedilmesi kişisel verilerin kaydedilmesi suçunu (TCK 135), başkalarına verilmesi veya ele geçirilmesi ise verileri hukuka aykırı olarak verme veya ele geçirme suçunu (TCK 136) gündeme getirebilir. TCK 135/1 uyarınca ceza bir yıldan üç yıla kadar hapistir; verinin siyasi, dini görüş, ırk, cinsel yaşam veya sağlık durumuna ilişkin olması hâlinde ceza yarı oranında artırılır (TCK 135/2). TCK 136/1 uyarınca kişisel verileri hukuka aykırı olarak başkasına veren, yayan veya ele geçiren kişiye iki yıldan dört yıla kadar hapis cezası verilir.
Uygulamada sıkça karşılaşılan bir başka senaryo da çevrimiçi oyun veya benzeri dijital platform hesaplarının ele geçirilmesidir; bu hesaplar da bir kullanıcı adı/şifreyle korunan, kişiye özgü bir bilişim sistemi niteliği taşıdığından, hesabın izinsiz ele geçirilmesi de TCK 243 kapsamında değerlendirilir — hesaptaki sanal eşyaların veya bakiyenin ayrıca kullanılması hâlinde somut olaya göre dolandırıcılık veya güveni kötüye kullanma gibi başka suçlar da gündeme gelebilir.
İştirak ve Teşebbüs
Suç, birden fazla kişinin katılımıyla da işlenebilir; bir kişi erişimi fiilen gerçekleştirirken bir başkası gerekli bilgiyi sağlıyorsa iştirak hükümleri devreye girer. Suç seçimlik hareketli olduğundan teşebbüse de elverişlidir: fail elverişli hareketlerle icraya başlamış ancak elinde olmayan nedenlerle sisteme girememişse teşebbüs hükümleri gündeme gelebilir.
Görevli Mahkeme, Zamanaşımı, Uzlaştırma ve HAGB
Görevli mahkeme: Suçun hiçbir fıkrasında ceza üst sınırı on yılı aşmadığından davaya asliye ceza mahkemesi bakar.
Dava zamanaşımı: Maddenin tüm fıkralarında ceza üst sınırı beş yılı aşmadığından (en ağır hâl olan f.4’te üst sınır üç yıldır), dava zamanaşımı süresi TCK 66/1-e uyarınca sekiz yıldır. Uygulamada, suç tarihinin eski TCK 244/2 (mala zarar verme kapsamında değerlendirilen daha ağır bir düzenleme) altında değerlendirildiği durumlarda olağanüstü zamanaşımı süresinin on iki yıla kadar çıkabildiği, Yargıtay 8. Ceza Dairesi’nin 2023/1572 E., 2024/2146 K. sayılı kararında görülmüştür.
Soruşturma usulü: Suç resen soruşturulur; şikâyet şartı aranmaz. Bu nedenle uzlaştırma kapsamına girmez: CMK 253 uyarınca bir suçun uzlaştırmaya tâbi olabilmesi için ya şikâyete bağlı olması ya da maddenin 1. fıkrasının (b) bendindeki sınırlı katalog listesinde (kasten/taksirle yaralama, tehdit, konut dokunulmazlığının ihlali, iş ve çalışma hürriyetinin ihlali, hırsızlık, güveni kötüye kullanma, dolandırıcılık, suç eşyasının satın alınması/kabulü, çocuğun kaçırılması ve alıkonulması, ticari/bankacılık/müşteri sırrının açıklanması) yer alması gerekir; TCK 243 bu listede yer almaz.
Buna karşılık temel hâl gibi görece hafif cezalı fiillerde ön ödeme, HAGB ve cezanın ertelenmesi kurumlarının koşulları somut olayda ayrıca değerlendirilebilir.
HAGB’de sanığın açık muvafakati şartı: HAGB’ye karar verilebilmesi için CMK 231/6 uyarınca sanığın bunu kabul etmesi (yani itiraz etmemesi) zorunlu şartlardan biridir; sanık HAGB’ye açıkça muvafakat etmediğini beyan etmişse, daha sonra müdafiinin tek başına verdiği muvafakat beyanına dayanılarak HAGB kurulması hukuka aykırıdır.
Yargıtay 8. Ceza Dairesi, 2022/1612 E., 2024/3089 K., 04.04.2024 tarihli ve kanun yararına bozma niteliğindeki kararında; sanığın bir duruşmada HAGB’yi açıkça kabul etmediğini beyan etmesine rağmen, sonraki bir celsede yalnızca müdafiinin muvafakat beyanına dayanılarak HAGB kararı verilmesinin, sanık ile müdafiinin iradeleri çelişkili olduğunda sanığın iradesine üstünlük tanınması gerektiği ilkesine aykırı olduğuna hükmetmiştir. Bu nedenle HAGB süreci yürütülürken sanığın kendisinden açıkça sorulması ve iradesinin tereddütsüz biçimde tespit edilmesi gerekmektedir.
Tüzel Kişiler Bakımından: TCK 246
Suçun bir tüzel kişinin yararına ve faaliyeti çerçevesinde işlenmesi hâlinde TCK 246 gündeme gelebilir. Bu madde bağımsız bir suç öngörmez; bu bölümdeki suçların işlenmesi suretiyle yararına haksız menfaat sağlanan tüzel kişiler hakkında güvenlik tedbirlerine hükmolunmasını düzenler. Ayrıntılı bilgi için banka veya kredi kartlarının kötüye kullanılması suçu yazımıza bakabilirsiniz.
Hesabınız Ele Geçirildiyse Ne Yapmalısınız?
Sosyal medya, e-posta veya mesajlaşma hesabınızın ele geçirildiğini fark ettiyseniz, atılabilecek adımlar şunlardır:
- Durumu belgeleyin: hesabınıza erişemediğinize ilişkin ekran görüntülerini ve bildirimleri saklayın.
- İlgili platformun resmî kurtarma mekanizmalarını kullanarak hesabınızı geri almaya çalışın.
- Cumhuriyet başsavcılığına veya siber suçlarla mücadele birimlerine suç duyurusunda bulunun.
- Hesabınız üzerinden başkalarına mesaj gönderilmiş veya para talep edilmişse bunu bildiriminize ekleyin.
- Sürecin en başında bir avukata danışarak haklarınızı öğrenin — yukarıda anlatılan IP tespiti ve dijital delil toplama usulü gibi teknik hususların zamanında talep edilmesi ileride belirleyici olabilir.
Sıkça Sorulan Sorular
Bilişim sistemine girme suçunun cezası nedir?
Temel hâlde (TCK 243/1), bir bilişim sistemine hukuka aykırı olarak giren veya orada kalmaya devam eden kişiye bir yıla kadar hapis veya adli para cezası verilir. Fiil bedeli karşılığı yararlanılan sistemlerde işlenirse ceza yarı oranına kadar indirilir (f.2); girme nedeniyle veriler yok olur veya değişirse altı aydan iki yıla kadar hapse çıkar (f.3). Veri nakillerini sisteme girmeksizin teknik araçlarla izleme hâlinde ise ceza bir yıldan üç yıla kadar hapistir (f.4).
Eşimin telefonuna baktım, suç işlemiş olur muyum?
Evlilik ilişkisinin varlığı, tek başına eşe diğerinin telefonuna, hesabına veya e-postasına erişim yetkisi vermez. Bir başkasının hesabına rızası olmadan girmek, prensip olarak bilişim sistemine girme suçu kapsamında değerlendirilebilir. Ancak sonuç somut olaya göre değişebilir; ortak kullanılan ve şifresi paylaşılmış bir cihaza erişim ile şifre kırarak bir hesaba girmek farklı değerlendirilebilir. Bu nedenle adım atmadan önce bir avukata danışmanız önerilir.
Sadece giriş yapıp hiçbir şey yapmasam da suç oluşur mu?
Evet. Bilişim sistemine girme suçunun oluşması için sistemdeki verileri ele geçirmek, kopyalamak veya kullanmak şart değildir. Yetkisiz erişimin kendisi, yani sisteme hukuka aykırı olarak girmek başlı başına suçu oluşturur. Verilerin yok olması veya değişmesi ise cezayı artıran ayrı bir hâldir.
Bilişim sistemine girme suçu şikâyete tabi mi, uzlaştırma kapsamında mıdır?
Bilişim sistemine girme suçu, TCK 243’ün hiçbir fıkrasında şikâyete bağlı değildir; Cumhuriyet savcılığı suçu öğrendiğinde resen soruşturma başlatır. Bu nedenle suç, CMK 253’teki uzlaştırma kapsamına da girmez: bir suçun uzlaştırmaya tâbi olabilmesi için ya şikâyete bağlı olması ya da CMK 253/1-b’deki sınırlı katalog listesinde sayılması gerekir; TCK 243 bu listede yer almaz. İnternette zaman zaman görülen “TCK 243 uzlaştırmaya tabidir” bilgisi bu nedenle hatalıdır.
TCK 243 ile TCK 244 arasındaki fark nedir?
TCK 243 salt bir bilişim sistemine hukuka aykırı erişimi veya orada kalmaya devam etmeyi cezalandırırken, TCK 244 sisteme veya verilere yönelik bir müdahaleyi (bozma, silme, değiştirme, işleyişi engelleme) cezalandırır. Yargıtay 11. Ceza Dairesinin 26.03.2009 tarihli ve 2008/18190 E., 2009/3058 K. sayılı kararında, bir banka hesabına izinsiz girilip hesap üzerinde herhangi bir işlem yapılmayan olayda eylemin TCK 243/1’i oluşturduğuna, TCK 244’ü oluşturmadığına hükmedilmiştir. Kısaca, salt girmek TCK 243’ü; verilere veya sistemin işleyişine kasten müdahale etmek ise TCK 244’ü gündeme getirir.
Sızma testi (pentest) yapmak suç mu?
Sistem sahibinin yazılı ve açık izniyle, önceden kararlaştırılan kapsam ve sınırlar dahilinde yapılan sızma (penetrasyon) testleri, ilgilinin rızasına dayandığından hukuka uygundur ve TCK 243 kapsamında suç oluşturmaz. Belirleyici olan, testin yetkilendirme sözleşmesinde belirlenen sistem ve yöntemlerle sınırlı kalmasıdır; kapsam dışına çıkılması hukuka uygunluğu ortadan kaldırabilir. Rızasız veya yetki sınırları aşılarak yapılan erişimler ise, amacı ne olursa olsun, TCK 243 kapsamında değerlendirilir.
Eşimin mesajlarını okuyup kaydettim, bu TCK 243’ten farklı bir suç mu oluşturur?
Bir kişinin hesabına veya cihazına yalnızca girip bakmak TCK 243 kapsamında değerlendirilirken, elde edilen mesajlaşma içeriğinin kaydedilmesi (örneğin ekran görüntüsü alınması) TCK 132/1’deki nitelikli hâli, bu içeriğin bir başkasına gösterilmesi veya paylaşılması ise TCK 132/2’yi gündeme getirebilir. TCK 132/1 uyarınca haberleşmenin gizliliğini ihlalin cezası bir yıldan üç yıla kadar hapistir; içeriğin kaydı suretiyle gerçekleşmesi hâlinde bu ceza bir kat artırılır. Bu nedenle somut olayda yalnızca TCK 243 değil, failin eyleminin ulaştığı aşamaya göre TCK 132 veya TCK 134 hükümleri de ayrıca değerlendirilmelidir.
Komşumun WiFi şifresini kırıp internetine bağlandım, bu suç mu?
Evet, kural olarak suç oluşur. “Bilişim sistemi” kavramı, internete erişim sağlayan kablosuz ağ cihazlarını da kapsar; ağ sahibinin rızası olmaksızın şifre kırma yöntemleriyle bir kablosuz ağa bağlanmak, ele geçirilen şeyin yalnızca internet erişimi olması bu sonucu değiştirmeksizin TCK 243/1 kapsamında değerlendirilebilir. Şifresiz veya açık bırakılmış bir ağa yanlışlıkla bağlanmak ile bilinçli olarak şifre kırma yazılımı kullanmak arasındaki fark, somut olayda kastın tespitinde belirleyici olur.
Dinamik IP kullanıyorum, bu beni suçlamadan kurtarır mı?
Tek başına hayır, ancak güçlü bir savunma argümanı oluşturabilir. Dinamik IP tahsis eden servis sağlayıcılarında aynı IP numarası farklı zamanlarda farklı abonelere verilebildiğinden, iddianamedeki IP eşleşmesinin gerçekten şüpheliye ait olduğunu göstermek için giriş anındaki tam saat ile servis sağlayıcının o saatteki IP tahsis (log) kaydının birebir örtüşmesi gerekir. Bu örtüşme sağlanamıyorsa veya aynı ağı/hattı başka kişilerin de kullanabildiği somut olayda ortaya konabiliyorsa, salt IP eşleşmesine dayanan bir mahkûmiyet hükmü Yargıtay denetiminde bozulmaya elverişli hâle gelir.
Telefonum veya bilgisayarım incelemeye alındı, hangi usul güvenceleri var?
Bir şüphelinin bilgisayarında, telefonunda veya bilişim sistemlerinde arama, kopyalama ve elkoyma işlemi CMK 134 hükmüne tabidir. Bu işlem için kural olarak hâkim kararı gerekir; yalnızca gecikmesinde sakınca bulunan hâllerde Cumhuriyet savcısı karar verebilir. Ayrıca somut delillere dayanan kuvvetli şüphe sebeplerinin bulunması ve başka türlü delil elde etme imkânının olmaması aranır. Bu usule uyulmadan elde edilen dijital veriler hukuka aykırı delil sayılabilir ve mahkûmiyete dayanak yapılamaz; bu nedenle isnatla karşılaşan bir kişinin, aleyhindeki dijital delillerin bu usule uygun toplanıp toplanmadığını mutlaka değerlendirmesi gerekir.
Sonuç
Bilişim sistemine girme suçu (TCK 243), dijital çağda en sık karşılaşılan suç tiplerinden biridir ve sosyal medya, e-posta ve mesajlaşma hesaplarının ele geçirilmesinden aile içi uyuşmazlıklara kadar geniş bir alana yayılır. Suçun oluşması için yetkisiz erişimin kendisi yeterli olup, verilerin ele geçirilmesi şart değildir. Nitelikli ve hafifletici hâller ile rıza gibi hukuka uygunluk nedenleri, somut olayın sonucunu belirleyen önemli etkenlerdir.
İster hesabı ele geçirilen bir mağdur ister böyle bir suçlamayla karşı karşıya kalan bir kişi olun, sürecin en başından itibaren doğru yönetilmesi büyük önem taşımakta olup, bilişim hukuku konusunda uzman ceza avukatı olarak bu tür uyuşmazlıklarda hukuki destek sağlıyoruz.
İstanbul’un Bahçelievler ilçesinde, Bakırköy Adliyesi’ne yakın konumda yer alan Avukat Sinan Karabacak dava takibi ve hukuki danışmanlık hizmeti vermektedir.
Av. Sinan Karabacak – Cep Tel: +90 535 671 88 95
Avukat Sinan Karabacak
Avukat · İstanbul Barosu, Sicil No: 52130, Doğrulama
İstanbul Üniversitesi Hukuk Fakültesi'nden 2014'te mezun oldu. İstanbul Barosu'na bağlı avukatlık yapmaktadır. Enerji hukukundaki önceki deneyimleri nedeniyle başta kaçak elektrik ve voltaj dengesizliği davaları olmak üzere ceza hukuku, aile hukuku ve iş hukuku gibi alanlarda hukuki danışmanlık ve dava takibi hizmeti vermektedir.
Hakkımızda →LinkedIn →




3 Yorumlar